
23/08/2026 – (TinAI.vn) – Hơn 92.000 cuộc tấn công bằng mã độc và ứng dụng không mong muốn giả danh các dịch vụ AI đã được phát hiện trên toàn cầu từ đầu năm đến đầu tháng 5/2026. ChatGPT là thương hiệu bị mạo danh nhiều nhất, trong khi Claude và Gemini cũng trở thành những “mồi nhử” phổ biến nhằm đánh cắp dữ liệu, thông tin đăng nhập và tiền của người dùng.
Sự việc cho thấy một nghịch lý đáng lo ngại. AI càng phổ biến, tên tuổi của các nền tảng uy tín càng dễ bị tội phạm mạng lợi dụng. Người dùng không nhất thiết bị tấn công vì công nghệ AI thiếu an toàn. Trong nhiều trường hợp, rủi ro bắt đầu từ việc họ tải nhầm một ứng dụng giả, cài tiện ích không rõ nguồn gốc hoặc đăng nhập vào một website có giao diện gần giống dịch vụ thật.
Vì vậy, kỹ năng sử dụng AI trong năm 2026 không thể chỉ dừng ở cách viết câu lệnh hay khai thác tính năng. Người học, giáo viên, nhà quản lý và doanh nghiệp còn phải biết xác minh ứng dụng, kiểm soát quyền truy cập và bảo vệ dữ liệu trước khi đưa AI vào công việc hằng ngày.
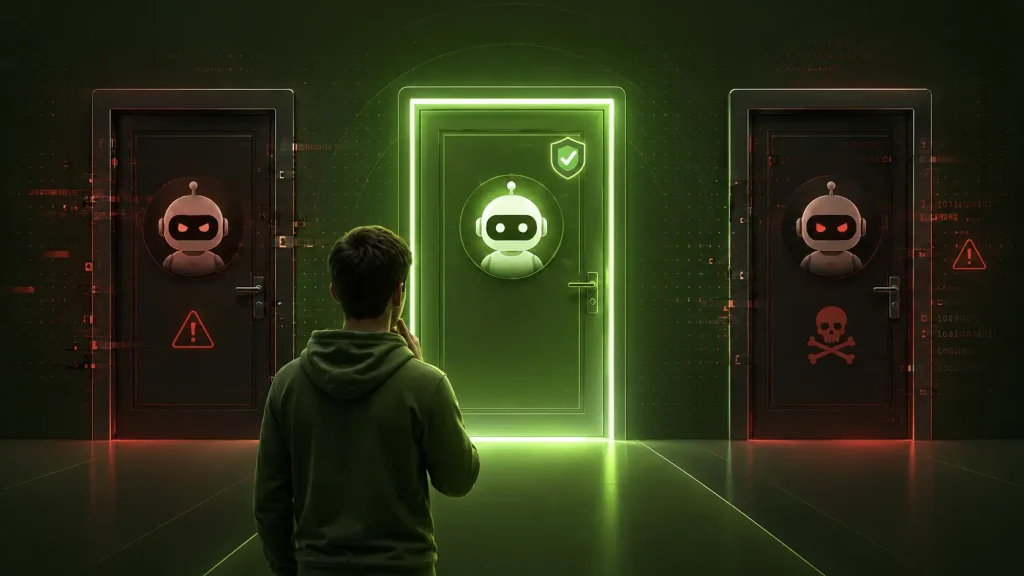
Ứng dụng AI giả mạo thường khai thác niềm tin vào thương hiệu nổi tiếng để thuyết phục người dùng tải và cài đặt mã độc.
Con số 92.000 phản ánh điều gì?
Theo dữ liệu do Kaspersky công bố ngày 20/5/2026, các giải pháp bảo mật của hãng đã phát hiện hơn 92.000 cuộc tấn công trên toàn cầu, liên quan đến mã độc hoặc ứng dụng có khả năng gây hại được ngụy trang dưới tên các tác nhân và dịch vụ AI phổ biến. Khoảng thời gian thống kê kéo dài từ tháng 1 đến đầu tháng 5/2026.
Trong số các cuộc tấn công được phát hiện, ứng dụng giả mạo ChatGPT chiếm 49%. Claude và Gemini cùng chiếm 18% cho mỗi thương hiệu. Những tỷ lệ này không đồng nghĩa rằng bản thân các dịch vụ chính thống chứa mã độc. Chúng phản ánh mức độ mà tội phạm mạng lựa chọn tên tuổi nổi tiếng để tạo cảm giác tin cậy cho tập tin hoặc website giả.
Cũng trong giai đoạn này, các nhà nghiên cứu xác định hơn 15.000 mẫu mã độc giả dạng phần mềm AI tác nhân. Chúng bao gồm trojan ngân hàng, phần mềm gián điệp, công cụ khai thác lỗ hổng và trình tải xuống có thể tiếp tục cài thêm mã độc vào thiết bị.
Cần lưu ý rằng 92.000 là số lượt tấn công được hệ thống của một hãng bảo mật phát hiện, không phải tổng số nạn nhân trên toàn thế giới. Một thiết bị có thể ghi nhận nhiều lần bị chặn, trong khi nhiều trường hợp khác có thể chưa được phát hiện hoặc không nằm trong phạm vi quan sát. Do đó, con số này nên được hiểu là một chỉ báo nghiêm trọng về xu hướng, thay vì một phép đo đầy đủ về toàn bộ quy mô tội phạm mạng liên quan đến AI.
Vì sao ChatGPT, Claude và Gemini trở thành “mồi nhử” hiệu quả?
Các nền tảng AI tạo sinh đã đi vào học tập, văn phòng, lập trình, sáng tạo nội dung và quản trị doanh nghiệp. Khi một thương hiệu trở nên quen thuộc, người dùng có xu hướng giảm mức độ cảnh giác khi nhìn thấy tên hoặc biểu tượng của thương hiệu đó trên kết quả tìm kiếm, quảng cáo và mạng xã hội.
Tội phạm mạng khai thác chính phản xạ tâm lý này. Chúng tạo website có tên miền gần giống trang thật, sao chép màu sắc và biểu tượng, sau đó cung cấp một nút tải về hấp dẫn. Một số chiến dịch còn quảng cáo “bản cao cấp miễn phí”, “phiên bản không giới hạn”, “ứng dụng mở khóa tính năng” hoặc “AI chạy ngoại tuyến” để thúc đẩy người dùng hành động nhanh.
Rủi ro tăng lên khi một dịch vụ chưa có ứng dụng chính thức trên một hệ điều hành hoặc chưa hỗ trợ tại một khu vực nhất định. Khoảng trống thông tin khiến người dùng chủ động tìm tập tin cài đặt từ diễn đàn, nhóm trò chuyện hoặc kho phần mềm bên thứ ba. Đây là thời điểm kẻ tấn công dễ chen vào chuỗi phân phối.
Mã độc giả danh AI có thể gây hậu quả nào?
Một tập tin giả mạo không chỉ làm thiết bị chạy chậm. Tùy loại mã độc, kẻ tấn công có thể thu thập mật khẩu đã lưu, cookie đăng nhập, dữ liệu trình duyệt, tài liệu công việc hoặc thông tin tài chính. Một số trình tải xuống còn âm thầm cài thêm công cụ điều khiển từ xa, tạo điều kiện cho kẻ xấu duy trì quyền truy cập lâu dài.
Kaspersky cho biết một chiến dịch được phát hiện vào tháng 5/2026 có liên quan đến nhóm đe dọa Silver Fox. Trong chiến dịch này, những trình cài đặt Claude giả dành cho Windows, macOS và Linux được sử dụng để phát tán mã độc. Khi người dùng mở tập tin, phần mềm độc hại có thể được triển khai âm thầm và tạo quyền truy cập vào hệ thống bị xâm nhập.
Đối với cá nhân, hậu quả có thể là mất tài khoản, thất thoát tiền hoặc lộ dữ liệu riêng tư. Đối với trường học và doanh nghiệp, một máy tính bị xâm nhập còn có thể trở thành điểm khởi đầu để kẻ tấn công tiếp cận email nội bộ, kho tài liệu dùng chung và các hệ thống quan trọng khác.
Dấu hiệu nhận biết ứng dụng AI giả mạo
Không có một dấu hiệu đơn lẻ nào giúp xác định chính xác mọi ứng dụng độc hại. Tuy nhiên, nguy cơ thường tăng cao khi nhiều dấu hiệu đáng ngờ xuất hiện cùng lúc. Người dùng nên đặc biệt thận trọng trong các trường hợp sau:
- Website sử dụng tên miền lạ, sai một ký tự hoặc thêm những từ không liên quan đến nhà cung cấp chính thức.
- Tập tin cài đặt được chia sẻ qua quảng cáo, bình luận mạng xã hội, kho lưu trữ công cộng hoặc nhóm trò chuyện.
- Ứng dụng hứa cung cấp miễn phí tính năng trả phí, loại bỏ mọi giới hạn hoặc mở khóa tài khoản.
- Trình cài đặt yêu cầu tắt phần mềm bảo mật, bỏ qua cảnh báo của hệ điều hành hoặc cấp quyền quản trị không rõ lý do.
- Nhà phát hành trên kho ứng dụng không trùng với tên công ty sở hữu dịch vụ.
- Ứng dụng yêu cầu quyền truy cập danh bạ, tin nhắn, bộ nhớ, micro hoặc dữ liệu đăng nhập vượt quá nhu cầu sử dụng.
Những dấu hiệu trên không tự động chứng minh một ứng dụng là mã độc. Tuy nhiên, chúng đủ để người dùng dừng thao tác và xác minh lại nguồn cung cấp. Trong an toàn thông tin, việc dừng vài phút thường ít tốn kém hơn nhiều so với xử lý một thiết bị đã bị xâm nhập.
Quy trình 6 bước tải và sử dụng AI an toàn
Trước khi cài một công cụ AI, người dùng nên xây dựng thói quen xác minh theo quy trình thống nhất. Cách tiếp cận này đặc biệt cần thiết tại trường học và doanh nghiệp, nơi một tài khoản có thể kết nối với nhiều nguồn dữ liệu khác nhau.
- Bắt đầu từ website chính thức. Không nên tải ứng dụng trực tiếp từ quảng cáo hoặc liên kết được chuyển tiếp. Hãy nhập địa chỉ chính thức của nhà cung cấp hoặc truy cập trang hỗ trợ của hãng.
- Kiểm tra tên nhà phát hành. Trên Google Play, App Store hoặc kho ứng dụng của hệ điều hành, tên nhà phát hành phải trùng với tổ chức sở hữu sản phẩm.
- Đối chiếu hệ điều hành được hỗ trợ. Nếu website chính thức không công bố phiên bản cho thiết bị đang dùng, không nên tìm bản cài đặt thay thế từ nguồn không xác định.
- Đọc kỹ yêu cầu cấp quyền. Một ứng dụng trò chuyện AI không mặc nhiên cần quyền quản trị hệ thống, truy cập toàn bộ tệp hoặc đọc tin nhắn.
- Cập nhật thiết bị và phần mềm bảo mật. Các bản vá mới giúp giảm nguy cơ mã độc khai thác lỗ hổng đã được biết đến.
- Tách dữ liệu nhạy cảm khỏi công cụ chưa được phê duyệt. Không nhập mật khẩu, dữ liệu học sinh, hồ sơ nhân sự, thông tin khách hàng hoặc tài liệu mật vào dịch vụ chưa được tổ chức đánh giá.
OpenAI hướng dẫn người dùng Android tìm ứng dụng ChatGPT trên Google Play và xác nhận nhà phát hành là OpenAI. Hướng dẫn tương tự cũng được áp dụng trên App Store. Với Gemini, người dùng nên bắt đầu từ hệ thống trợ giúp chính thức của Google và kho ứng dụng tương ứng, thay vì tải tập tin cài đặt được phát tán bên ngoài.
Quy trình này không loại bỏ hoàn toàn rủi ro. Tuy nhiên, nó làm giảm đáng kể khả năng người dùng trở thành nạn nhân của những chiến dịch dựa vào sự vội vàng và thiếu kiểm chứng.
Trường học cần làm gì khi giáo viên và học sinh tự cài công cụ AI?
Trong môi trường giáo dục, việc cấm hoàn toàn các công cụ AI thường khó thực thi và có thể đẩy người dùng sang sử dụng những dịch vụ không được kiểm soát. Giải pháp hiệu quả hơn là xây dựng danh mục ứng dụng được phê duyệt, kèm theo hướng dẫn cài đặt, đăng nhập và xử lý dữ liệu.
Nhà trường nên xác định rõ loại dữ liệu nào không được đưa vào AI công cộng. Danh mục này có thể bao gồm thông tin định danh học sinh, kết quả đánh giá chưa công bố, hồ sơ sức khỏe, dữ liệu tài chính, đề thi và tài liệu nội bộ. Giáo viên cũng cần được hướng dẫn cách ẩn danh dữ liệu trước khi yêu cầu AI hỗ trợ phân tích.
Một biện pháp thực tế khác là cung cấp cổng truy cập tập trung. Thay vì để mỗi người tự tìm và tải ứng dụng, bộ phận công nghệ có thể công bố liên kết chính thức, tài khoản được cấp phép và hướng dẫn xử lý sự cố. Cách làm này vừa giảm nguy cơ giả mạo, vừa giúp tổ chức biết công cụ nào đang được sử dụng.
Doanh nghiệp phải quản trị cả danh tính, quyền hạn và chuỗi hành động của AI
Khi AI tác nhân có thể đọc email, truy cập tài liệu, gọi công cụ và thực hiện nhiều bước tự động, bảo mật không còn chỉ là chống virus trên thiết bị. Mỗi quyền mà tác nhân được cấp có thể trở thành một mắt xích trong chuỗi truy cập dữ liệu và ra quyết định.
Báo cáo an ninh AI năm 2026 của Check Point Research nhận định AI đang chuyển từ vai trò hỗ trợ sang tham gia trực tiếp vào hoạt động tấn công. Báo cáo cũng ghi nhận rủi ro rò rỉ dữ liệu qua AI tạo sinh tiếp tục gia tăng, trong đó nhiều tổ chức sử dụng những ứng dụng chưa được phê duyệt chính thức.
Doanh nghiệp cần áp dụng nguyên tắc quyền tối thiểu. Một công cụ chỉ nên được truy cập đúng dữ liệu cần thiết cho nhiệm vụ. Quyền kết nối email, kho lưu trữ, CRM hoặc mã nguồn phải được cấp theo vai trò, có thời hạn và có nhật ký kiểm tra.
Bên cạnh đó, tổ chức nên duy trì danh mục AI được phép sử dụng, quản lý tiện ích trình duyệt, kiểm soát cài đặt phần mềm và theo dõi đăng nhập bất thường. Việc đào tạo nhân viên cần sử dụng tình huống cụ thể, chẳng hạn một quảng cáo giả về “ChatGPT doanh nghiệp miễn phí”, thay vì chỉ nhắc chung chung rằng không được bấm vào liên kết lạ.
Nếu đã cài nhầm ứng dụng AI giả, cần xử lý ra sao?
Khi nghi ngờ đã cài phần mềm giả, người dùng nên ngắt kết nối mạng của thiết bị để hạn chế việc truyền dữ liệu hoặc tải thêm mã độc. Không nên tiếp tục đăng nhập tài khoản, thực hiện giao dịch tài chính hoặc sao chép tài liệu quan trọng trên thiết bị đó.
Tiếp theo, cần báo cho bộ phận công nghệ hoặc đơn vị phụ trách an toàn thông tin. Thiết bị nên được quét bằng giải pháp bảo mật đã cập nhật. Trong môi trường doanh nghiệp, việc chỉ gỡ ứng dụng có thể chưa đủ, bởi mã độc có thể đã tạo tiến trình, tài khoản hoặc cơ chế tự khởi động khác.
Mật khẩu của những tài khoản từng được sử dụng trên thiết bị cần được đổi từ một thiết bị sạch. Người dùng cũng nên đăng xuất các phiên đang hoạt động, bật xác thực đa yếu tố và kiểm tra lịch sử đăng nhập. Với tài khoản ngân hàng hoặc ví điện tử, cần liên hệ ngay với đơn vị cung cấp nếu phát hiện giao dịch hoặc yêu cầu xác thực bất thường.
Sau khi xử lý, tổ chức nên xác định nguyên nhân người dùng tiếp cận tập tin giả. Nếu liên kết xuất phát từ quảng cáo, email nội bộ bị chiếm quyền hoặc hướng dẫn không rõ ràng, các điểm yếu này cần được khắc phục để sự cố không lặp lại.
Không nên biến cảnh báo thành tâm lý sợ hãi AI
Các vụ giả mạo không phải là lý do để từ bỏ ChatGPT, Gemini, Claude hoặc các công cụ AI hữu ích khác. Vấn đề cốt lõi nằm ở cách người dùng xác minh nguồn, quản lý tài khoản và kiểm soát dữ liệu trước khi cấp quyền cho ứng dụng.
Một chương trình ứng dụng AI bền vững phải kết hợp ba thành phần: năng lực sử dụng, quản trị dữ liệu và an toàn thông tin. Nếu chỉ tập trung đào tạo viết prompt mà bỏ qua hai thành phần còn lại, tổ chức có thể tăng năng suất trong ngắn hạn nhưng tạo thêm rủi ro trong dài hạn.
TinAI.vn và TS. Nguyễn Trung Hòa có thể đồng hành cùng cơ sở giáo dục, tổ chức và doanh nghiệp trong việc xây dựng hướng dẫn sử dụng AI an toàn, danh mục công cụ phù hợp và chương trình đào tạo gắn với tình huống thực tế. Mục tiêu không phải làm người dùng e ngại công nghệ, mà giúp họ khai thác AI một cách chủ động, có kiểm chứng và có trách nhiệm.
Hơn 92.000 cuộc tấn công giả danh dịch vụ AI trong vài tháng đầu năm 2026 là lời cảnh báo rõ ràng về mặt trái của làn sóng ứng dụng trí tuệ nhân tạo. Tội phạm mạng không cần phá vỡ hệ thống của ChatGPT, Claude hay Gemini nếu chúng có thể thuyết phục người dùng tự cài một phần mềm giả mang tên các dịch vụ này.
Biện pháp phòng vệ hiệu quả bắt đầu từ những hành động đơn giản: truy cập website chính thức, kiểm tra nhà phát hành, không tải bản “mở khóa”, giới hạn quyền ứng dụng và bảo vệ dữ liệu nhạy cảm. Với trường học và doanh nghiệp, các hành động cá nhân cần được nâng thành chính sách thống nhất, quy trình phê duyệt và chương trình đào tạo thường xuyên.